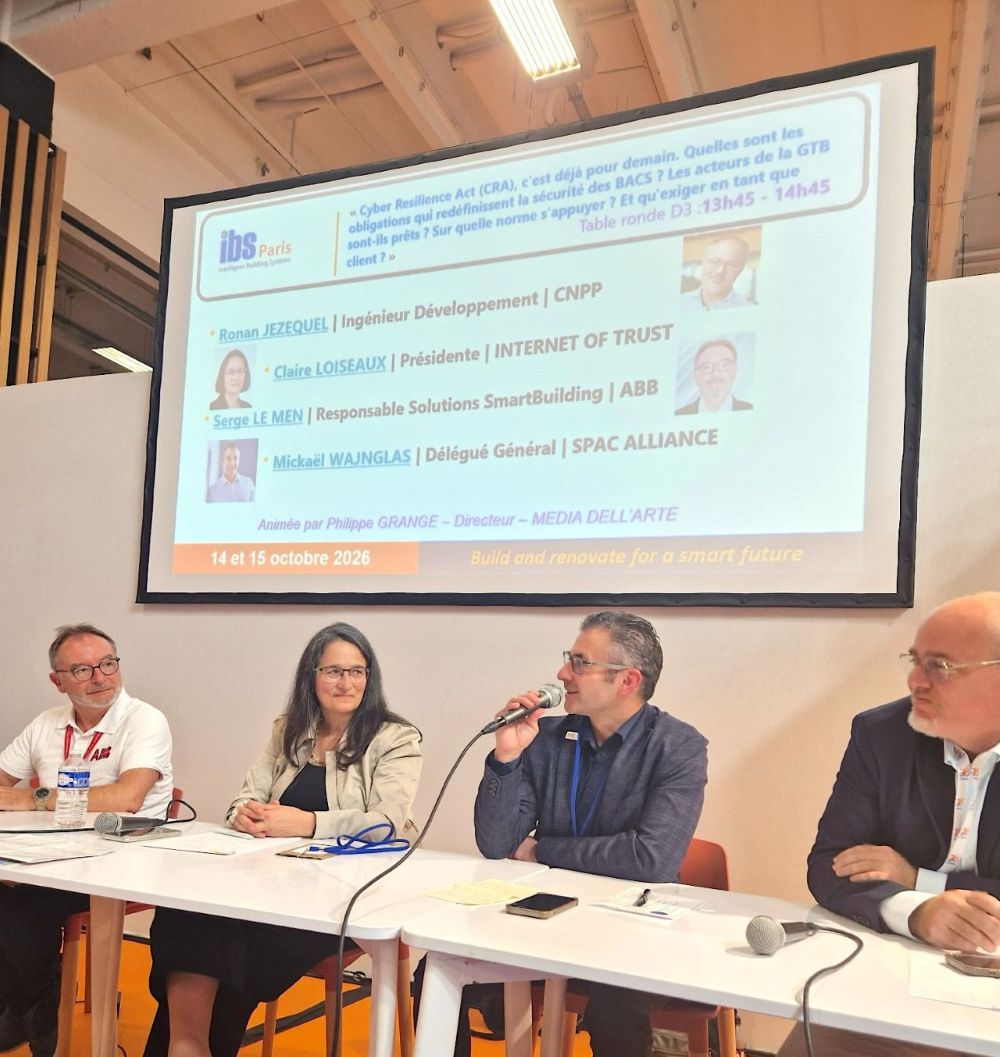
Le 15 octobre, SPAC Alliance participait au salon IBS à une table ronde consacrée aux conséquences du Cyber Resilience Act (CRA) sur le Smart Building. Préparation des fabricants, des fournisseurs ou encore cahiers des charges côté utilisateurs finaux : voici le condensé de nos échanges.
Animée par Philippe Grange (MEDIA DELL’ARTE), cette table ronde réunissait Ronan Jezequel, directeur Innovation & Développement du CNPP, Serge Le Men, responsable Solutions SmartBuilding chez ABB, Claire Loiseaux, présidente d’Internet of Trust, et Mickaël Wajnglas, secrétaire général de SPAC Alliance.
Une responsabilité partagée
La cybersécurité ne s’arrête ni à la mise sur le marché d’un produit ni à son évaluation de conformité. Elle nécessite une sécurité intégrée dès la conception, une gestion des vulnérabilités, des mises à jour et une maintenance suivie.
Toute la chaîne de sécurité doit se mettre en ordre de marche pour atteindre les niveaux attendus. Fabricants, importateurs, distributeurs et intégrateurs devront démontrer la conformité de tout produit comprenant un élément numérique (CRA), alors que les entités NIS 2 auront des obligations de gouvernance et de gestion des risques.
Cette conformité NIS 2 passera notamment par l’évolution des critères d’achat : quelles garanties demander aux fournisseurs ? Quelles preuves de conformité exiger ? Comment anticiper le suivi des équipements pendant leur exploitation ?
Des références pour préparer la conformité
La filière peut s’appuyer sur plusieurs ressources : la série IEC 62443, le référentiel Cyber BACS Flex Ready du GIMELEC, développé avec Internet of Trust en coopération avec l’ANSSI, et le guide de l’ANSSI consacré à la sécurisation des systèmes de GTB/GTC.
Ces références accompagnent la traduction des exigences réglementaires en décisions techniques et en pratiques opérationnelles. Leur utilisation reste volontaire, sauf dispositions légales ou contractuelles particulières, et ne se substitue pas à la démonstration de conformité aux obligations applicables.
SPAC Alliance, protocole SSCP et EN 40000-10
Nous avons souligné que le guide de l’ANSSI inclut les systèmes de sécurité physique, notamment le contrôle d’accès et la vidéosurveillance, dans son périmètre. La sécurité du bâtiment implique donc de protéger ces équipements et leurs communications, au même titre que les autres systèmes techniques.
Cette approche rejoint les travaux que nous menons avec HESTIA, notre projet collaboratif permettant à la filière du contrôle d’accès et de la sécurité physique électronique de contribuer à l’élaboration de la future norme européenne harmonisée EN 40000-10. Elle rappelle également l’importance de protocoles de communication sécurisés tels que SSCP.
À l’approche de l’application générale du CRA, le 11 décembre 2027, l’enjeu est de transformer cette mobilisation en choix de conception, en exigences d’achat et en preuves documentées. Le Smart Building doit conjuguer connectivité, interopérabilité et sécurité.
Merci à Philippe Grange et aux intervenants pour ces échanges, ainsi qu’aux membres et partenaires rencontrés sur le salon, notamment la SBA, FDI et STid!