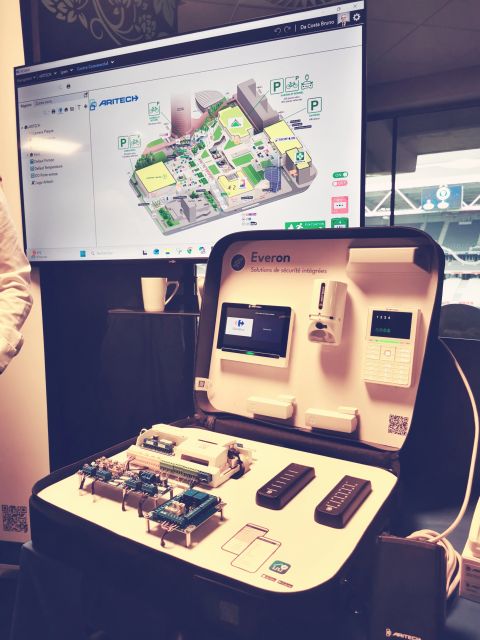
Retour sur cette nouvelle journée de la sécurité organisée par Chubb au stade Pierre-Mauroy de Lille le 6 octobre. Plusieurs conférences ont apporté un éclairage expert sur de nombreux sujets de sécurité et de sûreté, dont une présentation animée par SPAC Alliance sur les enjeux cyber liés à la NIS 2. En voici les principaux enseignements :
- Sécurité physique et cybersécurité se pensent ensemble, sur l’ensemble des systèmes d’une entité, y compris la GTB/GTC.
- Fabricants, intégrateurs et utilisateurs : la sécurité dépend autant des produits que de leur intégration et de leur suivi.
- La confiance repose sur des preuves : documentation, évaluations et certifications.
- SPAC Alliance accompagne la filière pour sécuriser les échanges, anticiper la conformité et construire des solutions d’économie circulaire.
La sécurité n’a plus d’angle mort
Les interventions, bien que traitant de sujets variés (systèmes d’extinction, PFAS, réglementations ou encore services connectés), soulignent la nécessité de dépasser les approches en silos.
La convergence entre sécurité physique et cybersécurité est prise en compte dans la majorité des métiers de la sécurité. Les directives NIS 2 et REC participent à cette approche globale, également déclinée dans les référentiels, normes et guides de sécurité.
Les systèmes de gestion technique du bâtiment et de gestion technique centralisée (GTB/GTC) illustrent cette convergence : protéger le bâtiment implique aussi de sécuriser ses équipements connectés, leurs communications et leurs accès physiques et numériques.
La sécurité se démontre
Comme précisé durant les conférences, chaque maillon de la chaîne de sécurité doit jouer son rôle afin de ne fragiliser ni le précédent ni le suivant.
Au titre du Cyber Resilience Act (CRA), les fabricants de produits communicants (hardware et software) devront répondre à des exigences essentielles de cybersécurité : sécurité dès la conception, sécurité par défaut et gestion des vulnérabilités pendant une période de support adaptée à la durée d’utilisation prévue du produit.
Le respect de ces exigences s’appuie sur des processus documentés et des évaluations. Des certifications peuvent également y contribuer, selon leur périmètre (CSPN de l’ANSSI, CNPP Certified, SSCP Certified).
Au titre de la NIS 2 et de la REC, les entités concernées devront évaluer leurs risques, mettre en œuvre des mesures de sécurité adaptées et proportionnées, et en justifier l’efficacité. Les documents fournis par leur fournisseurs et prestataires (caractéristiques de sécurité, conditions de maintien en sécurité, rapports d’évaluation ou certificats) alimenteront leur analyse des risques et leur dossier de preuves, en complément de leurs politiques, procédures et mesures internes.
Au revoir fournisseur, bonjour partenaire
Les responsabilités sont désormais réparties et définies clairement. Contrer les menaces modernes, c’est comprendre l’importance d’une sécurité à la fois homogène, cohérente et durable.
Assurer cet équilibre passe par l’interaction entre toutes les parties prenantes, chacune dans son rôle :
- L’utilisateur, pour comprendre les enjeux et organiser sa protection.
- Les industriels, pour innover et apporter les technologies nécessaires.
- Les intégrateurs, installateurs et mainteneurs, pour concevoir des solutions adaptées, les déployer et les maintenir.
- Les institutions, pour faire évoluer le cadre en phase avec la réalité du terrain.
Chubb entretient la dynamique
Vous l’aurez compris, cette journée est une illustration parfaite de ce qui doit être fait : relier les expertises, se projeter et construire dans la durée à partir de constats partagés. De l’incendie à la sûreté, les métiers de Chubb relient déjà produits, installation et services.
Dans ce contexte, nous avons, avec nos membres Aritech, Genetec et STid, précisé le rôle d’engrenage de SPAC Alliance et présenté les outils mis à disposition de la filière pour traduire cette vision en actions concrètes :
SSCP : sécuriser les échanges
SSCP est le protocole haute sécurité ouvert et souverain porté par SPAC Alliance et ses 74 membres. Il évolue constamment et permet d’anticiper les menaces comme les évolutions réglementaires. Standard industriel intégré à de nombreuses solutions certifiées CSPN, SSCP est désormais engagé dans une démarche de normalisation.
HESTIA : anticiper la conformité au CRA
Le CRA suscite une prise de conscience dans tout l’écosystème. Il change la donne en matière de conception, de commercialisation et de responsabilité. Les résultats du travail réalisé au travers du projet HESTIA (travaux de pré-normalisation contribuant à l’élaboration de l’EN 40000-10) ont été salués. Ils alimentent les outils et services qui accompagneront les industriels dans leur mise en conformité.
Économie circulaire : fin de vie responsable des produits
Le projet pilote d’économie circulaire présenté lors de l’assemblée générale a suscité beaucoup d’intérêt. Avec cette démarche, SPAC Alliance traduit les engagements RSE en actions concrètes dont les résultats pourront être mesurés. Des rendez-vous ont été pris pour définir et tester d’autres cas d’usage qui bénéficieront à toute la filière.
Le dernier mot
Merci à Chubb pour l’organisation de cette journée, aux intervenants pour leurs éclairages et aux participants pour la qualité des échanges. Ces rencontres permettent de rapprocher les expertises et de faire avancer ensemble la sécurité.