OMNITECH Security a obtenu la certification CSPN de l’ANSSI pour son écosystème de contrôle d’accès composé de SEAL, ULS4 et MCS4. En s’appuyant sur des technologies ouvertes comme le protocole SSCP, OMNITECH Security (membre SPAC Alliance) illustre l’engagement de notre écosystème en faveur d’un contrôle d’accès de confiance, dont la sécurité est démontrée.
SEAL System avec ULS4 : une architecture complète de contrôle d’accès
La solution associe la gestion centralisée des accès à un traitement local des autorisations. Le serveur SEAL permet aux exploitants de gérer les droits des porteurs de badges et leurs périodes de validité, puis de transmettre ces informations aux unités locales chargées de contrôler les accès.
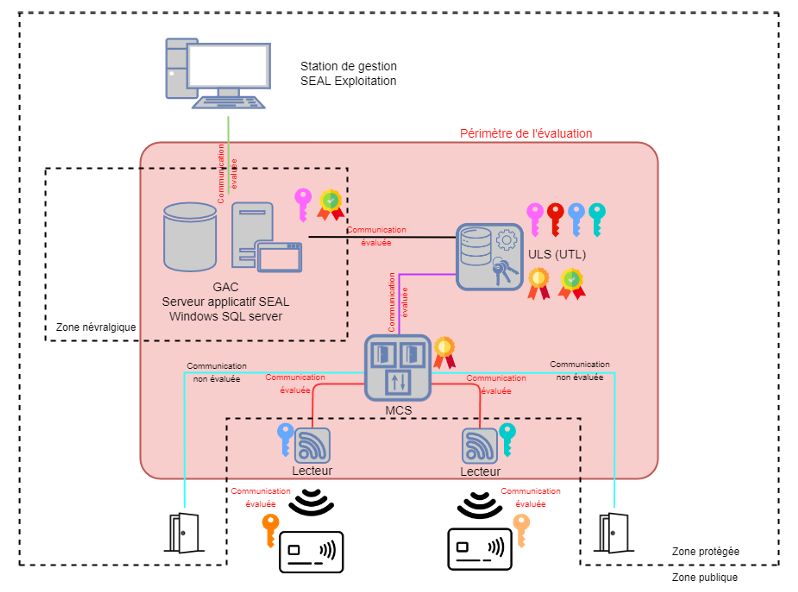
Le périmètre évalué comprend trois composants complémentaires :
- SEAL Exploitation 2025.2 : le logiciel de gestion des accès, permettant l’administration des autorisations et la journalisation des opérations.
- ULS4, firmware 2.38 : l’unité de traitement local qui assure l’identification et l’authentification des badges, puis autorise ou refuse l’accès selon les droits enregistrés dans sa base interne.
- MCS4, firmware 2.11 : les modules assurant l’interface avec les lecteurs de badges et les organes de porte, ainsi que la remontée des informations et alarmes associées.
La certification concerne la configuration de contrôle d’accès décrite dans la cible de sécurité :
SSCP : des communications sécurisées et une lecture transparente
Le protocole SSCP sécurise les échanges entre les lecteurs SEALDES-4 et les modules MCS4. Les lecteurs fonctionnent en mode transparent : l’authentification des badges DESFire EV3 s’appuie sur le SAM installé dans l’ULS4, permettant de conserver les clés de lecture à distance du point d’accès et de chiffrer les échanges entre le badge et le SAM.
Cette nouvelle certification illustre la contribution de SSCP à des architectures de contrôle d’accès haute sécurité.
Félicitations aux équipes d’OMNITECH Security et à l’ensemble des contributeurs !