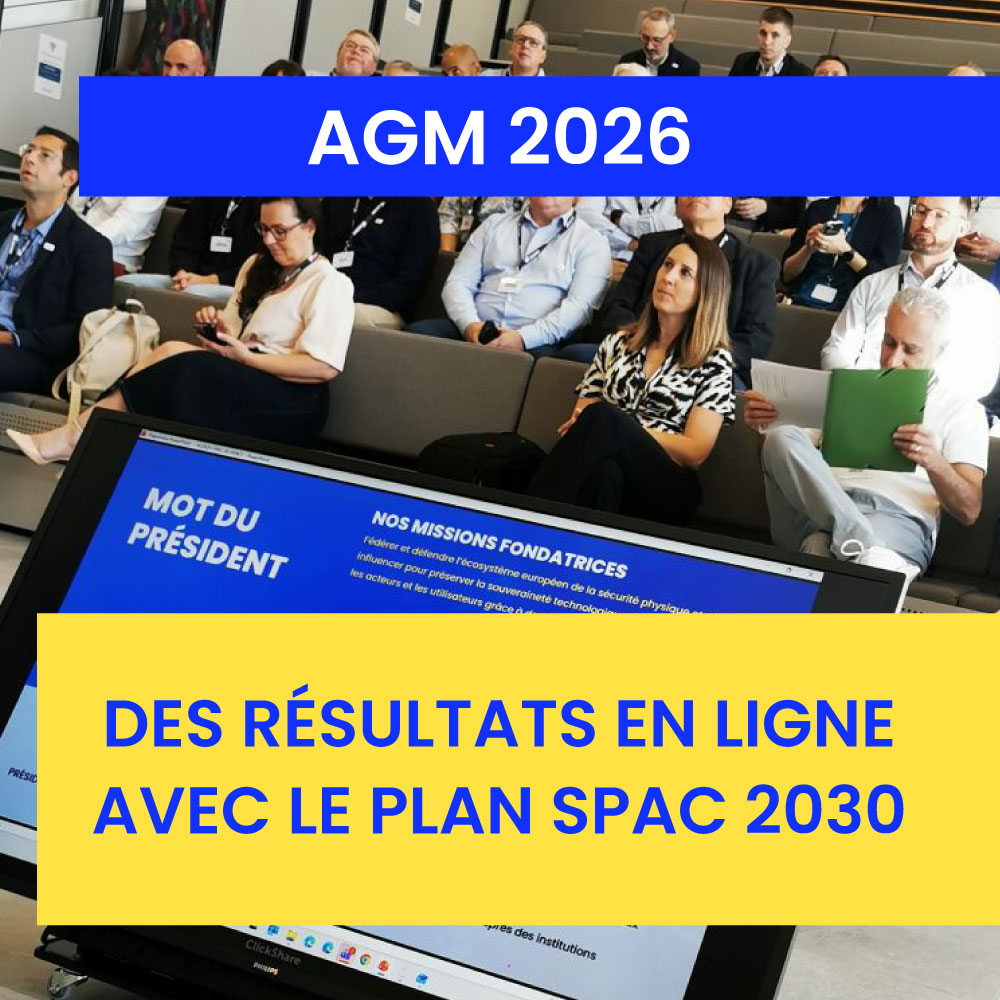
Réunie dans les locaux d’Omnitech Security, à Bordeaux, notre assemblée générale mixte 2026 a permis de dresser le bilan des actions menées et de préciser les prochaines étapes de notre plan stratégique 2030.
Voici le bilan de cette journée d’échanges et de convivialité.
Une vision confirmée par les évolutions du marché
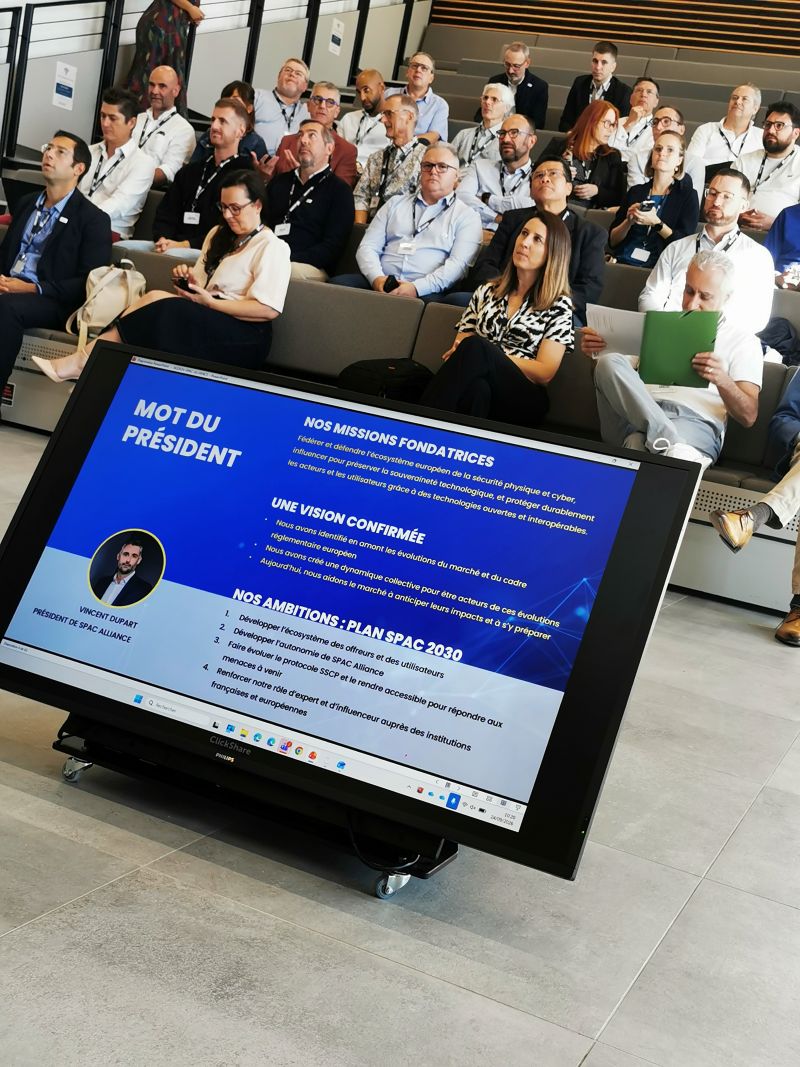
Après le mot d’accueil de notre hôte, Alexandre Vigier, Vincent Dupart, président de SPAC Alliance, a introduit cette AG par un constat : les enjeux de sécurité physique et cyber sont désormais liés, et les exigences de transparence sur les niveaux de sécurité applicables aux fabricants comme aux produits se précisent.
Ces évolutions, anticipées par SPAC Alliance, motivent nos axes de développement :
- développer l’écosystème des offreurs et des utilisateurs ;
- renforcer notre autonomie ;
- poursuivre les évolutions du protocole SSCP ;
- conforter le rôle d’expert de SPAC Alliance auprès des institutions françaises et européennes.
Une meilleure visibilité auprès des utilisateurs finaux
La nouvelle version de notre site internet et notre stratégie de contenus portent leurs fruits :
- trafic multiplié par 6 ;
- nombre d’abonnés multiplié par 3 ;
- nombre de consultations de notre guide NIS 2 multiplié par 7.
Cette proximité avec les utilisateurs finaux se traduit aussi par le choix des événements, en présentiel ou en ligne, auxquels nous participons, ainsi qu'au travers de publications dans la presse.
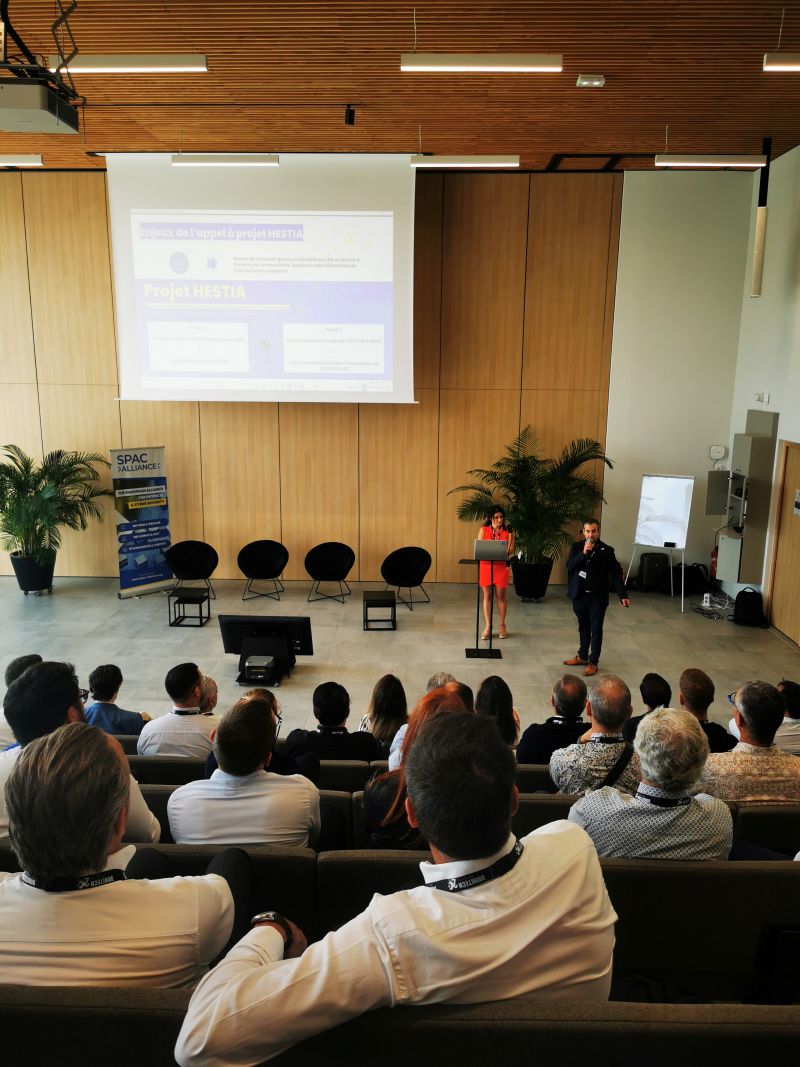
HESTIA : en route vers l'EN 40000-10
Le projet HESTIA a contribué à l’élaboration de la norme harmonisée EN 40000-10, consacrée aux technologies d’identification et de contrôle d’accès, dans le cadre du Cyber Resilience Act.
Pour rappel, ce projet a directement impliqué les industriels dans les travaux européens, leur permettant de mieux comprendre les enjeux, de contribuer aux échanges et d’anticiper leurs propres travaux de mise en conformité. Les échanges avec l’ANSSI, l’AFNOR, l’ANFR, le CEN et la Commission européenne se poursuivent.
Notre contribution a aidé à faire émerger un cadre commun et exigeant, en accord avec notre vision de la sécurité.
Protocole SSCP : évolutions et normalisation
L’écosystème compte désormais 24 produits certifiés et 33 acteurs SSCP.
Nous avons poursuivi le développement du protocole avec des travaux qui ont notamment porté sur l’évolution des jeux de commandes prioritaires, du plan de test et des certifications SSCP.
Les projets à venir portent sur la normalisation du protocole, sa philosophie d’évolution et l’élargissement de ses usages, notamment à la biométrie. Plusieurs groupes de travail dédiés ont été lancés.
Notre ambition est intacte : affirmer le protocole SSCP comme une solution haute sécurité souveraine, fonctionnelle et interopérable.
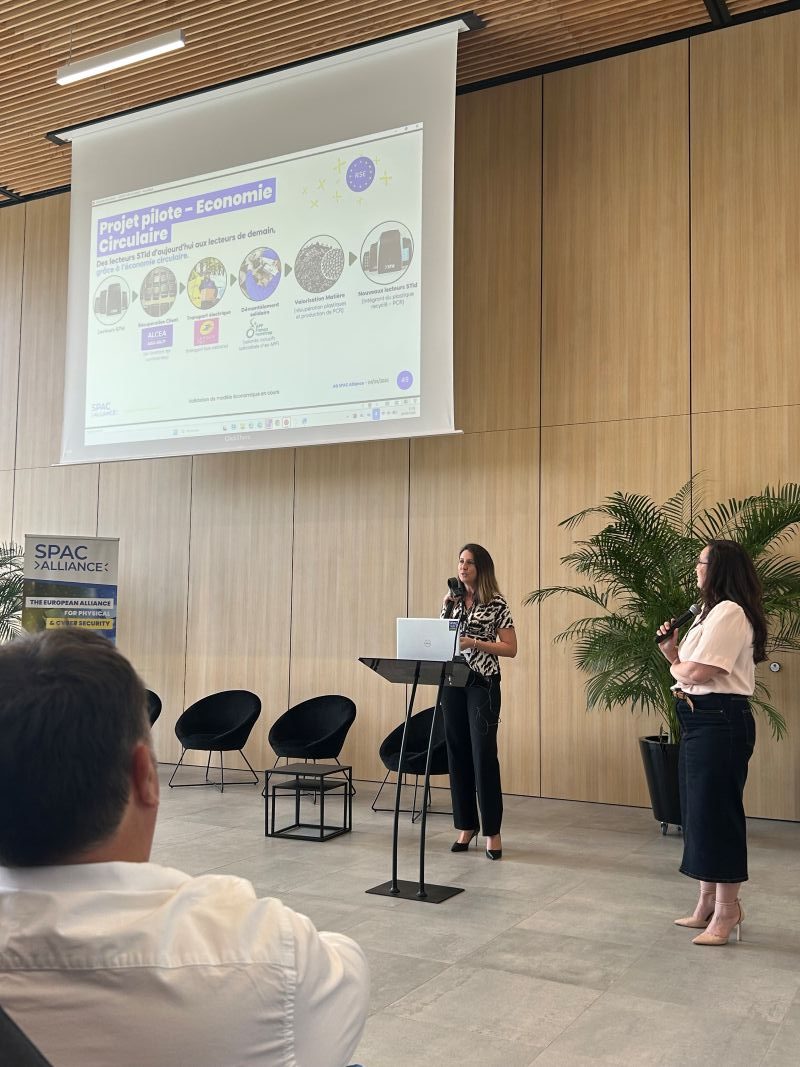
RSE : un projet pilote d'économie circulaire
L’AG 2026 a mis en avant un projet concret de responsabilité sociétale : une initiative pilote d’économie circulaire menée entre STid et Alcéa. Le projet vise à boucler le cycle de vie des lecteurs : récupération auprès des clients, transport, démantèlement et valorisation des matières afin de fabriquer de nouveaux produits intégrant du plastique recyclé.
Le cahier des charges est en cours de préparation et le modèle économique reste à valider. Au-delà de ce pilote, l’initiative ouvre une piste de travail collective sur l’écoconception et la fin de vie des produits pour toute la filière.
Evolution du bureau et du conseil d'administration
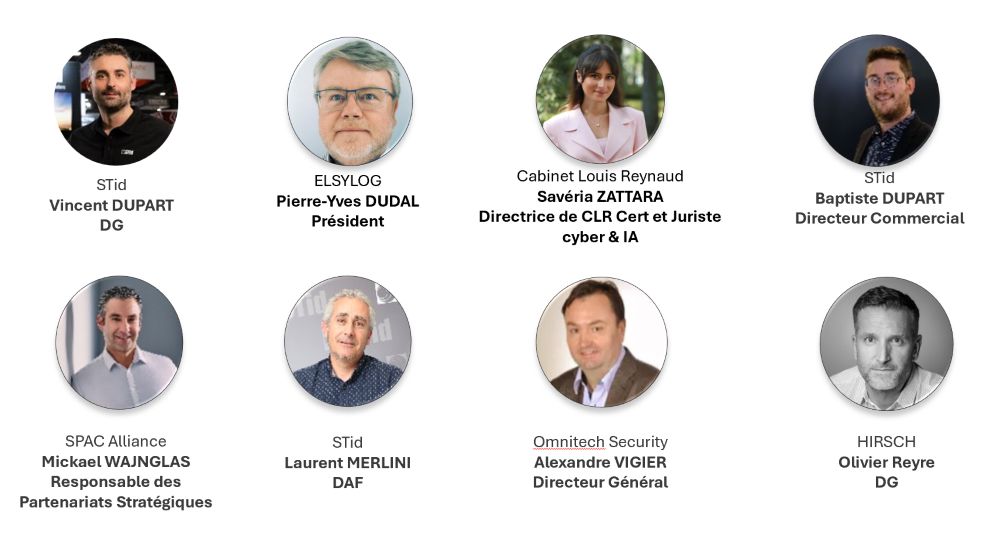
Côté gouvernance, deux évolutions ont été annoncées :
- Pierre-Yves Dudal (Elsylog) remplace Florent Daniel en tant que vice-président du bureau ainsi qu'au conseil d'administration
- Savéria Zattara remplace (CLR Cert) remplace Christian Croll au conseil d'administration
2027 : l’année de la conformité
En 2027, nous renforcerons l’accompagnement des utilisateurs finaux dans la mise en œuvre des textes NIS 2 et REC partout en Europe. Nos guides, nos services et nos outils leur donneront des repères concrets pour passer des exigences réglementaires à leur application.
Nous accompagnerons également la filière face aux exigences du Cyber Resilience Act (CRA), et poursuivrons notre participation aux travaux normatifs.
Le dernier mot sera remercier nos membres pour leur engagement, ainsi qu’Omnitech Security pour son accueil à Bordeaux, en particulier Alexandre Vigier, Marion Bonnet et Sylvain Bosquet.