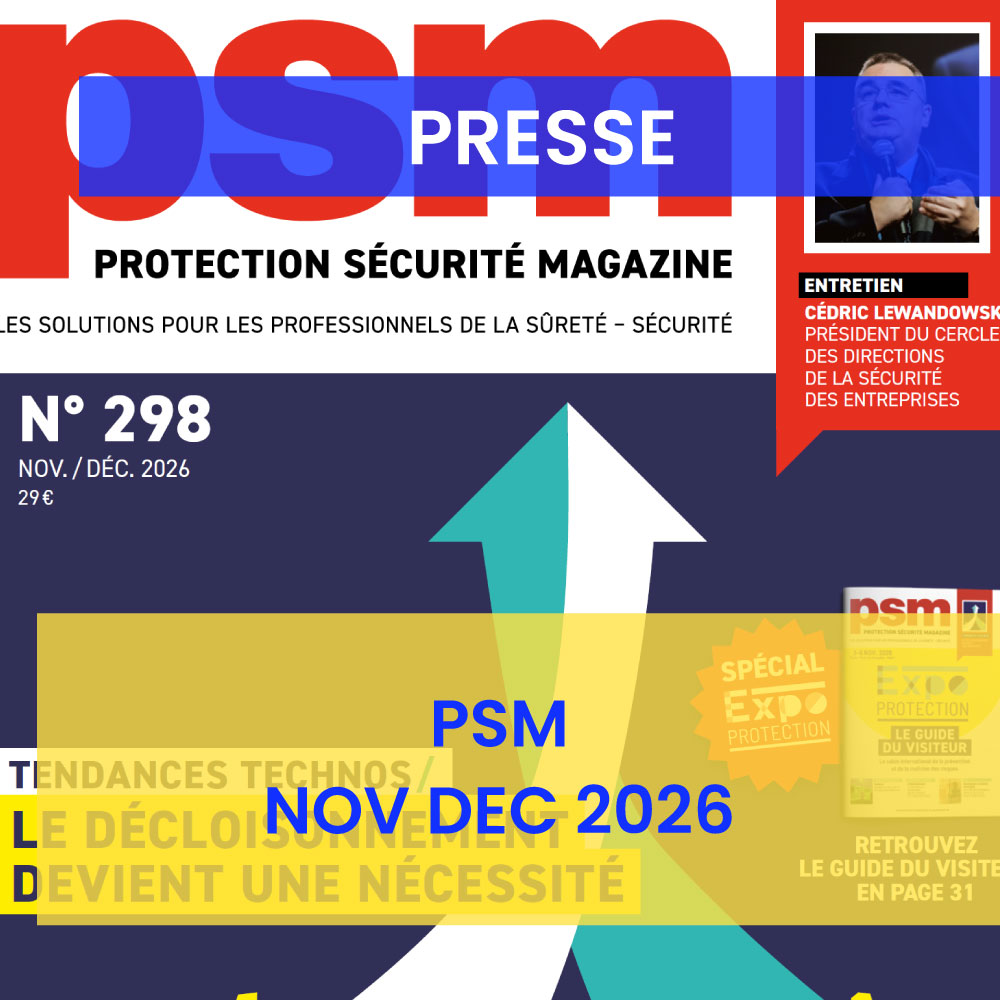
Dans son numéro 298 de novembre-décembre 2026, Protection Sécurité Magazine met en lumière une transformation de fond : sûreté physique et cybersécurité doivent désormais être pensées ensemble. Du décloisonnement des métiers à la modernisation du contrôle d’accès, retrouvez les analyses de SPAC Alliance et les contributions de ses membres.
Plusieurs dossiers explorent ces évolutions :
- Le décloisonnement de la sécurité : rapprocher les métiers, partager les informations et coordonner les réponses face aux menaces.
- Les cybermenaces dans le contrôle d’accès : sécuriser l’ensemble de la chaîne, des identifiants aux logiciels de gestion.
- La résilience face aux risques physiques et cyber : comprendre les enjeux de NIS2 et de la directive REC pour les acteurs de la sûreté électronique.
- La modernisation des installations : identifier les vulnérabilités et construire une migration progressive vers des architectures sécurisées et évolutives.
Au fil de ses interventions, Mickaël Wajnglas, secrétaire général de SPAC Alliance, met en avant le travail des membres et la vision de l’Alliance : renforcer la souveraineté européenne, accompagner la migration des installations et promouvoir des technologies ouvertes et interopérables. Le protocole SSCP illustre cette démarche en associant sécurisation des échanges et maîtrise des choix technologiques.
Moderniser le contrôle d’accès dans la durée
Le dossier consacré à la modernisation des installations souligne l’importance du diagnostic préalable, de la hiérarchisation des risques et d’une migration progressive. Plusieurs membres de SPAC Alliance y apportent leur expertise, ainsi que dans le dossier consacré aux cybermenaces :
- STid, avec Alexandre Michel et Tarek Attaf, sur la sécurité des identifiants, la maîtrise des clés, les architectures ouvertes et l’évolution progressive des lecteurs.
- FDI, avec Laurent Gaudry, Didier Poiraud et Maxime Gélin, sur la cohérence de la chaîne de sécurité et la protection des échanges.
- Hirsch / TIL Technologies, avec Laurent Rouyer, sur les migrations par étapes, la compatibilité ascendante et la pérennité des investissements.
- CASTEL et SYNCHRONIC, avec Yoann Bonnin, sur la transparence, le suivi des vulnérabilités et l’accompagnement des clients tout au long du cycle de vie des produits.
- Genetec, avec Maxime Legoupil, sur l’apport du SaaS à la gestion de l’obsolescence, complété par le retour d’expérience de Sibelga autour d’une architecture ouverte.
- Nedap, avec Toufike El Hantlaoui, sur la construction d’une trajectoire de migration intégrant équipements, organisation, compétences et maintenance.
- Dény Security, avec Tony Martins, sur la cartographie de l’existant, la maintenabilité et l’interopérabilité.
Décloisonner les systèmes, rapprocher les expertises
Cette réflexion dépasse le contrôle d’accès. Onet Sécurité, avec Fabienne Pillet, présente une approche associant conseil, sécurité humaine et sûreté électronique. Hirsch, avec Vincent Altes pour Prysm, souligne le rôle de l’hypervision pour contextualiser les alertes et coordonner les actions.
Du côté des organisations professionnelles, le GPMSE, avec Patrick Lanzafame, aborde la transformation des dispositifs de sûreté en architectures capables de corréler les informations et d’aider à la décision. L’AniTEC, avec Lilian Caule, revient sur le rôle des intégrateurs et le maintien de la cybersécurité dans la durée.
Enfin, Axis Communications, avec Philippe Benard, rappelle également l’importance de sécuriser les réseaux et d’adapter les équipements vidéo aux usages réels.